Минимальный набор прав для сбора информации
Для предоставления прав пользователю для сбора информации необходимо выполнить следующую последовательность действий:
1. Добавить пользователя Октопус, в группу Пользователи удалённого управления командой (выполняется с использованием PowerShell):
Add-LocalGroupMember -Group “Пользователи удалённого управления“ -Member <user>
2. Выполнить команду:
winrm configSDDL default
3. В открывшемся диалоговом окне, для доменной группы пользователя <user>, выбрать права Read и Execute.
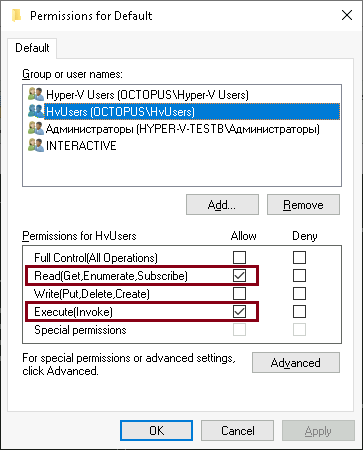
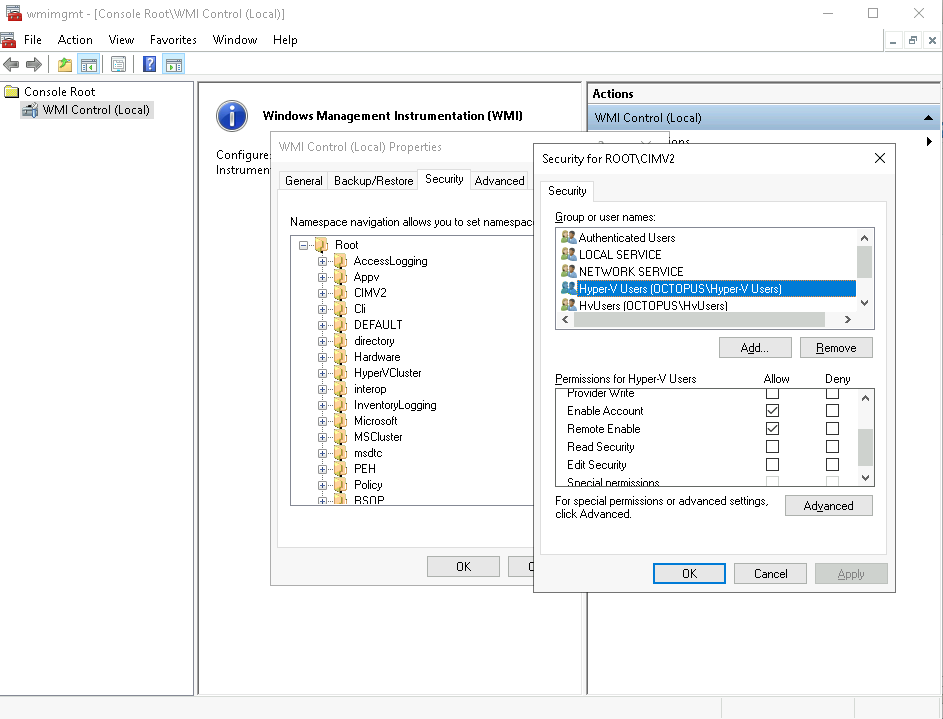
4. Переключиться в оснастку wmimgmt.msc и, в открывшейся консоли WMI, открыть Дополнительные действия (More Actions) -> Свойства(Properties).
5. Установить для группы пользователя в пространства имён root/Microsoft/Windows/Storage следующий набор прав:
- Remote Enable;
- Provider Write;
- Provider Read;
- Methods Execute;
- Account Enable.
6. Установить аналогичный набор прав (см. шаг 5) для группы пользователя в следующих пространствах имён:
root/CIMv2root/virtualization/v2root/Microsoft/Windows/TaskScheduler
7. Добавить в группу Администраторы Hyper-V пользователя Октопус (выполняется с использованием PowerShell):
Add-LocalGroupMember -Group “Администраторы Hyper-V“ -Member <user>
8. Добавить в группу доступа к кластеру пользователя Октопус (выполняется с использованием PowerShell):
Grant-ClusterAccess <domain>\<service_account> -ReadOnly